기업용 AI를 도입할수록 두 요구가 부딪힙니다. 안전 문제를 찾으려면 여러 상호작용을 이어서 봐야 하지만, 기업은 프롬프트와 결과를 외부 사업자에게 오래 남기고 싶어 하지 않습니다. OpenAI의 Private Safety Processing 프리뷰는 이 두 일을 분리하려는 시도입니다.
8월 19일 OpenAI는 적격 API 고객의 Zero Data Retention(ZDR) 환경에서 이 기능을 시험한다고 발표했습니다. ZDR은 요청을 처리한 뒤 프롬프트와 모델 응답을 보관하지 않는 정책입니다. 다만 모든 데이터가 어떤 경우에도 남지 않는다는 뜻은 아닙니다. 고객 자격·엔드포인트 적용 범위·법적 예외를 함께 확인해야 합니다.
따라서 독자가 물어야 할 질문은 “OpenAI가 이제 아무것도 보지 않는가?”가 아닙니다. “원문은 어디에 남고, 어떤 파생 안전 신호가 돌아오며, 고객이 확인할 수 있는 증거는 무엇인가?”가 더 정확합니다.
원문을 노출하지 않고 상호작용을 이어볼 수 있습니다
OpenAI는 자동화된 시스템이 서로 관련된 상호작용에서 오용 패턴을 찾고 고객에게는 제한된 안전 신호만 돌려준다고 설명합니다. 원래의 프롬프트와 응답을 OpenAI 직원이 검토하지 않는다는 점도 밝혔습니다. ZDR 환경에서 고객 콘텐츠는 고객이 통제하는 인프라에 남는다고 설명하며, OpenAI 인프라에 보관하되 고객 관리 키로 암호화하는 선택지도 개발 중이라고 했습니다.
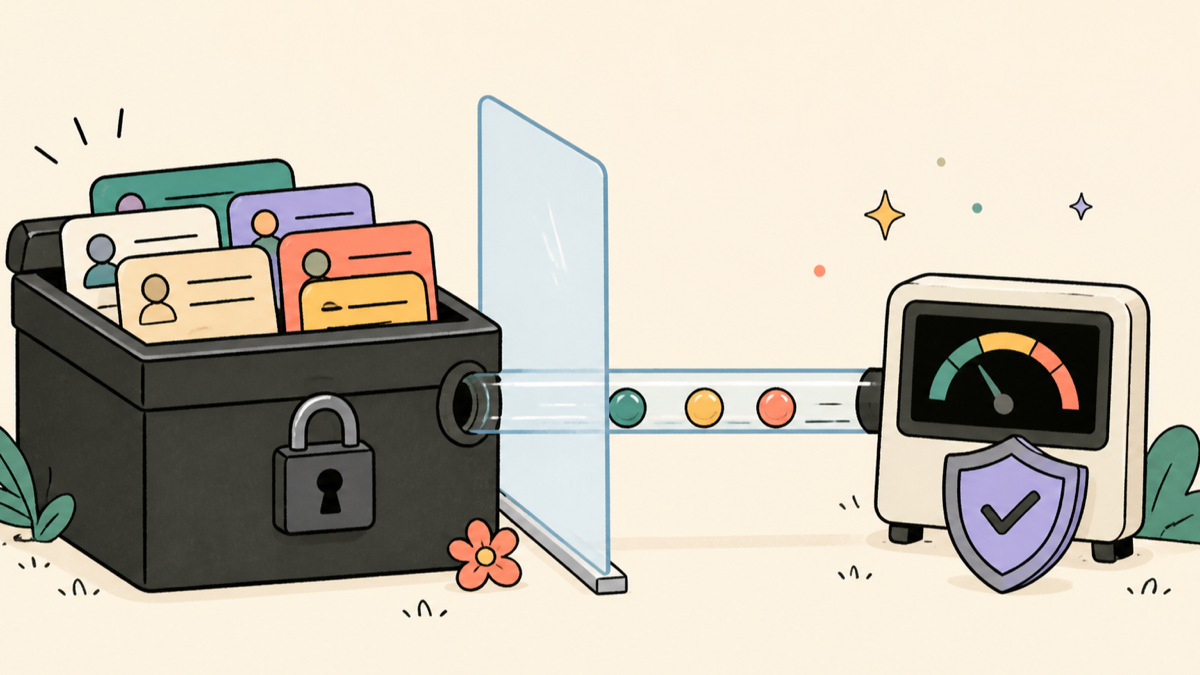
이번 프리뷰의 핵심은 원문과 안전 판단에 필요한 신호를 분리하는 것입니다.
이 설명은 방향을 보여주지만 완성된 운영 사양은 아닙니다.
| 질문 | 발표에서 확인되는 내용 | 아직 확인할 내용 |
|---|---|---|
| 원문 콘텐츠 | 적격 ZDR 요청은 처리 뒤 프롬프트와 응답을 보관하지 않도록 설계됩니다. | 실제 계약에서 어떤 모델·엔드포인트가 대상인가? |
| 안전 탐지 | 관련 상호작용을 묶어 오용 패턴을 분석할 수 있습니다. | 신호의 정확도와 오탐 처리 경로는 무엇인가? |
| 고객에게 돌아오는 것 | 원래 대화가 아니라 제한된 안전 신호입니다. | 신호의 필드·보존 기간·접근 통제는 어떻게 되는가? |
| 고객 관리 키 | 고객 키로 암호화하는 인프라 옵션을 개발 중입니다. | 키 생성·교체·철회·감사 방법은 무엇인가? |
| 사람의 검토 | 설명된 흐름에서는 직원이 원래 프롬프트와 응답을 검토하지 않는다고 합니다. | 법적·안전상 어떤 예외가 원문 보존과 검토를 허용하는가? |
에이전트에서는 더 어려운 문제가 됩니다
짧은 질의응답이라면 한 번의 요청만 확인해도 위험 신호를 찾을 수 있습니다. 하지만 에이전트는 여러 단계로 계획하고, 도구를 호출하고, 실패한 뒤 다시 시도합니다. 개별 메시지만 보면 정상처럼 보이는 행동이 여러 상호작용을 합쳤을 때 다른 의미를 가질 수 있습니다.
기업 입장에서는 코드·내부 문서·연구 자료처럼 외부 보관을 꺼리는 정보가 에이전트의 맥락에 들어갑니다. 안전을 위해 광범위한 로그를 요구하면 도입 장벽이 올라가고, 상호작용 간 연결이 없으면 반복적인 오용을 놓칠 수 있습니다. Axios는 이번 발표를 Anthropic이 일부 사용 사례에서 데이터 로그를 요구하는 흐름과 대비되는 시도로 설명했습니다. 이는 두 회사 정책 전체의 비교가 아니라 안전성과 보존 기간 설계가 다르다는 맥락입니다.
완전한 비공개로 읽으면 안 됩니다
이번 발표는 검증을 끝낸 제품 보장이 아니라 초기 고객 테스트입니다. 기업은 ZDR이 실제로 적용되는 모델과 엔드포인트, 안전 신호가 포함하는 정보, 원문이 남는 위치, 고객 관리 키의 운영 방식을 확인해야 합니다.
OpenAI는 법에 따른 수동 검토와 신고를 위해 아동 성착취물로 의심되는 이미지가 ZDR 환경에서도 보존될 수 있다는 예외도 명시했습니다. 제한된 안전 신호는 완전한 감사 로그와도 다릅니다. 자동 차단 여부, 이의 제기 처리, 독립 감사에 필요한 증거를 어떻게 남길지는 별도의 설계 문제입니다.
Private Safety Processing이 던지는 질문은 유용합니다. 원문을 보관하지 않고도 장기적인 오용 패턴을 충분히 감지할 수 있는가. 방향은 의미 있지만, 답은 발표 문구가 아니라 신호의 정확도·예외 처리·고객 통제권·외부 검증으로 확인해야 합니다.